Dès qu’un site internet collecte des données personnelles, la nLPD vous oblige à informer vos visiteurs : qui traite leurs données, dans quel but, à qui elles sont transmises et dans quels pays. Les cookies non essentiels doivent pouvoir être refusés facilement, et certains usages exigent un consentement exprès. Si vous vendez en ligne, la loi contre la concurrence déloyale (LCD) ajoute ses propres obligations, et le RGPD peut s’appliquer en plus.
Quelles informations un site internet doit-il donner selon la nLPD ?
La nLPD est la loi fédérale sur la protection des données révisée, en vigueur depuis le 1er septembre 2023. Son article 19 impose au responsable du traitement d’informer la personne concernée de manière adéquate lorsqu’il collecte ses données. Sur un site, cette information comprend au minimum :
- l’identité et les coordonnées du responsable : le nom de votre entreprise ou le vôtre, une adresse et un e-mail ;
- la finalité : par exemple répondre aux demandes du formulaire ou mesurer l’audience du site ;
- les destinataires, le cas échéant : le prestataire qui achemine les e-mails, l’outil de mesure, l’hébergeur ;
- les pays, si des données partent à l’étranger, avec les garanties prévues ou l’exception invoquée (art. 19 al. 4).
La loi n’impose aucune forme. Le PFPDT cite notamment la déclaration de protection des données et l’information sur un site internet parmi les formes possibles. En pratique, c’est la page « politique de confidentialité » du site web, liée depuis chaque page et depuis le formulaire.
Le moment compte aussi. Selon le guide du PFPDT sur les cookies (ch. 3.3.2), le visiteur doit être informé au plus tard au moment où il décide d’accepter ou non la collecte de ses données ou l’utilisation de cookies.
Un impressum est-il obligatoire sur un site suisse ?
Ni la LPD ni la loi contre la concurrence déloyale (LCD) n’emploient le mot « impressum ». Une obligation d’identification figure à l’art. 3 al. 1 let. s LCD. Elle vise celui qui propose des marchandises, des œuvres ou des prestations au moyen du commerce électronique. Il doit :
- indiquer de manière claire et complète son identité et son adresse de contact, y compris pour le courrier électronique ;
- indiquer les étapes techniques qui mènent à la conclusion du contrat ;
- fournir les outils pour détecter et corriger les erreurs de saisie avant l’envoi d’une commande ;
- confirmer sans délai la commande par courrier électronique.
Les points 2 à 4 concernent un parcours de commande en ligne. L’al. 2 du même article exclut les contrats conclus uniquement par l’échange de courriers électroniques ou de moyens de communication analogues. Le texte ne dit pas expressément si un site vitrine sans commande en ligne est visé.
Pour un site qui a un formulaire ou une mesure d’audience, la question compte moins : l’art. 19 al. 2 let. a LPD demande déjà d’indiquer l’identité et les coordonnées du responsable. Ces coordonnées figurent dans la politique de confidentialité ; une page « mentions légales » peut les reprendre.
Faut-il une bannière cookies en Suisse ?
Le PFPDT a adapté le 6 octobre 2025 son guide sur les cookies et technologies similaires (version 1.1). Il y applique deux textes en même temps : la LPD et l’art. 45c de la loi sur les télécommunications (LTC). Selon le guide (ch. 2), cet article s’applique cumulativement avec la LPD. Il n’autorise le traitement de données enregistrées sur l’appareil du visiteur que pour fournir un service de télécommunication, ou lorsque le visiteur a été informé du traitement et de sa finalité, et avisé qu’il peut le refuser.
Quels cookies demandent un consentement ?
Tous les cookies ne sont pas soumis au consentement. Le guide distingue trois niveaux :
- Les cookies essentiels, sans lesquels le site ne remplit pas la fonction demandée par le visiteur ou les exigences minimales de sécurité (ch. 3.5.2). Le guide les rattache au principe de proportionnalité ; seuls les cookies qui vont au-delà du nécessaire s’y heurtent (ch. 3.6). Les préréglages limitent le traitement au minimum requis (art. 7 al. 3 LPD).
- Les cookies non essentiels, comme la mesure d’audience ou les cookies de confort. Le droit de s’y opposer doit être affiché de manière bien visible, accessible dès la première visite et lors des suivantes, et s’exercer en quelques clics (ch. 3.9). Tant que le visiteur ne peut pas encore refuser au moyen d’un bouton, l’usage des cookies doit rester limité au minimum nécessaire.
- L’usage qualifié : des cookies non essentiels liés à des données sensibles ou à un profilage à risque élevé. Le responsable doit alors obtenir le consentement exprès des personnes concernées avant le traitement (ch. 3.10.1 ; art. 6 al. 7 LPD).
Selon le ch. 3.9 du guide du PFPDT, un site de PME qui pose des cookies de mesure d’audience doit donc offrir un moyen bien visible de les refuser, dès la première visite et lors des suivantes, en quelques clics. Une bannière qui informe sans proposer de refus ne remplit pas cette condition.
Le RGPD s’applique-t-il aussi à un site suisse ?
Le RGPD peut s’appliquer à une entreprise établie en Suisse. Son art. 3 par. 2 pose deux critères pour un responsable établi hors de l’Union : le traitement est lié à l’offre de biens ou de services à des personnes qui se trouvent dans l’Union, ou au suivi de leur comportement dans l’Union.
Le considérant 23 du même règlement précise que la simple accessibilité du site depuis l’Union ne suffit pas à établir une offre. Une langue ou une monnaie d’usage courant dans un État membre, avec la possibilité de commander dans cette langue, ou la mention de clients dans l’Union peuvent en revanche l’indiquer.
À Genève, un site qui s’adresse aussi à une clientèle frontalière, ou une mesure d’audience qui suit des visiteurs présents en France, peut donc relever du RGPD. Si vous préparez un site qui vise aussi une clientèle hors de Suisse, posez la question dès le départ.
Formulaire de contact : quelles données demander, et où vont-elles ?
Un formulaire de contact est un traitement de données à part entière. Trois articles de la LPD en fixent le cadre :
- les données ne sont collectées que pour des finalités déterminées et reconnaissables par la personne (art. 6 al. 3), et le traitement reste proportionné (art. 6 al. 2) ;
- les préréglages limitent le traitement au minimum requis par la finalité (art. 7 al. 3) ;
- la politique de confidentialité nomme les destinataires et, si des données partent à l’étranger, les pays concernés (art. 19).
Demandez ce qui sert à répondre : un nom, un e-mail et le message peuvent suffire, le reste peut rester facultatif. Suivez ensuite le message : l’outil qui envoie l’e-mail, la boîte qui le reçoit, l’hébergeur du site. Chacun est un destinataire.
Pour les transferts à l’étranger, l’art. 16 LPD renvoie à la liste des États dont le Conseil fédéral a constaté le niveau de protection adéquat : l’annexe 1 de l’OPDo. L’Allemagne, où PostHog EU héberge les données d’eljadiworks.com, y figure. Les États-Unis n’y figurent que pour les organisations certifiées selon le cadre de protection des données entre la Suisse et les États-Unis.
Selon la page confidentialité d’eljadiworks.com, le formulaire du site passe par Resend, qui indique dans sa politique pouvoir traiter des données aux États-Unis, puis arrive chez Infomaniak, en Suisse. Ces prestataires dépendent des comptes ouverts pour le site : l’article sur le domaine et l’hébergement explique comment savoir qui détient l’hébergement et les comptes.
Élément par élément : ce que dit le texte et ce qu’il faut faire
Ce tableau sert de liste de contrôle pour un site « Compatible nLPD », c’est-à-dire conçu selon la loi fédérale sur la protection des données. Chaque ligne renvoie au passage concerné, consulté le 6 octobre 2026.
| Élément du site | Texte de référence | Ce qu’il faut faire |
|---|---|---|
| Page confidentialité | LPD art. 19 | Nommer le responsable, les finalités, les destinataires et les pays ; lier la page depuis chaque page et le formulaire |
| Identité et contact | LPD art. 19 al. 2 let. a ; LCD art. 3 al. 1 let. s ch. 1 en commerce électronique | Afficher le nom, l’adresse de contact et l’e-mail |
| Commande en ligne | LCD art. 3 al. 1 let. s ch. 2 à 4 | Décrire les étapes, permettre de corriger la saisie, confirmer la commande par e-mail sans délai |
| Cookies essentiels | Guide PFPDT ch. 3.5.2 ; LPD art. 7 al. 3 | Les limiter à ce que la fonction ou la sécurité exige ; les décrire dans la page confidentialité |
| Mesure d’audience et cookies non essentiels | LTC art. 45c ; guide ch. 3.9 | Informer, puis proposer un refus visible dès la première visite et lors des suivantes |
| Données sensibles ou profilage à risque élevé | LPD art. 6 al. 7 ; guide ch. 3.10.1 | Obtenir un consentement exprès avant le traitement |
| Formulaire | LPD art. 6, 7 et 19 | Demander le nécessaire, annoncer la finalité, nommer les destinataires |
| Prestataires à l’étranger | LPD art. 16 et 19 al. 4 ; OPDo annexe 1 | Nommer les pays ; hors de la liste, indiquer les garanties ou l’exception |
| Visiteurs dans l’Union | RGPD art. 3 par. 2 | Vérifier si le site offre des services dans l’Union ou suit le comportement de ses visiteurs |
Ce que je vérifie avant la mise en ligne
Avant chaque mise en ligne d’un site, je passe la même liste :
- le site fonctionne, sans bug ni incohérence ;
- des tests d’intrusion en local, proportionnés à la sensibilité du site ;
- des tests de fuite nLPD/RGPD : aucune donnée ni requête vers un serveur non autorisé, et respect du consentement ;
- un audit Lighthouse, toujours ;
- une recherche de failles connues dans les dépendances du site et leurs dépendances ;
- la publication, uniquement si tout est vert.
Le test de fuite relie cette liste aux sections précédentes : la page n’envoie aucune donnée ni requête vers un serveur non autorisé, et les traceurs soumis à l’accord attendent le choix du visiteur. Si une refonte du site change ses outils, la page confidentialité et ce test sont à reprendre.
Ce que ces tests ne garantissent pas
Ces vérifications ne sont ni un audit de sécurité certifié ni une garantie de conformité juridique. Cet article donne une information générale et ne remplace pas un avis juridique. Les textes cités deviennent plus exigeants dans trois cas, où l’avis d’un juriste est utile : des données sensibles ou un profilage à risque élevé (art. 6 al. 7 LPD), une vente en ligne (art. 3 al. 1 let. s LCD), une activité qui vise des personnes dans l’Union (art. 3 RGPD).
Comment eljadiworks.com applique ces règles
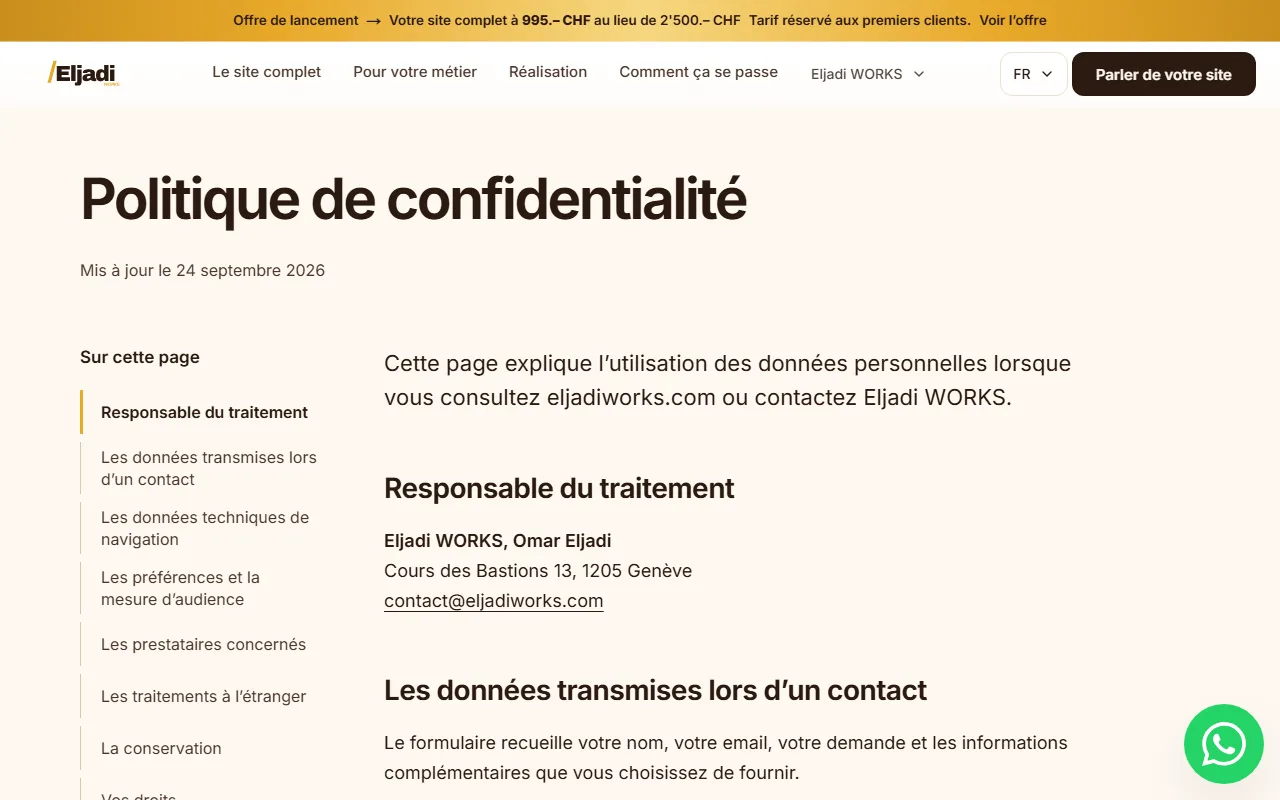
Relevé le 6 octobre 2026 sur la page confidentialité d’eljadiworks.com, mise à jour le 24 septembre 2026. Le bandeau apparaît à la première visite ; le bouton de refus y figure juste au-dessus de celui d’acceptation.
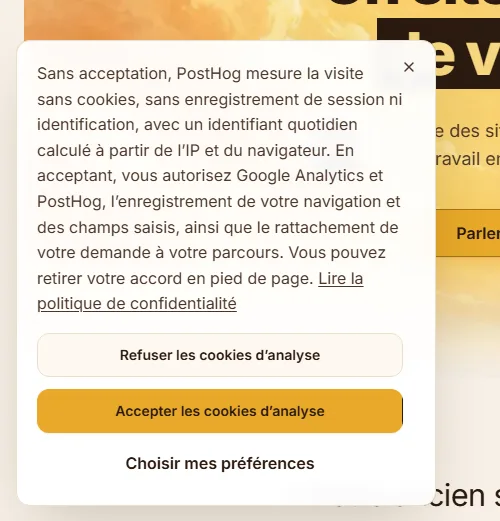
Le site fonctionne ainsi :
- votre choix est conservé 180 jours dans votre navigateur ;
- sans acceptation, y compris après un refus ou la fermeture du bandeau, PostHog mesure la visite sans cookie ni stockage dans le navigateur et sans enregistrement de session, avec un identifiant quotidien calculé à partir de données techniques, dont l’adresse IP ;
- après acceptation, Google Analytics et PostHog mesurent la navigation avec des cookies, et PostHog enregistre la session ;
- l’accord se retire depuis « Préférences de confidentialité », en pied de page ;
- les prestataires nommés sont Cloudflare, Resend, Infomaniak en Suisse, Google, PostHog EU, qui héberge les données à Francfort, et Sentry lorsqu’il est activé.
Le site demande l’acceptation avant d’activer les cookies de mesure. C’est plus que le minimum décrit au ch. 3.9 du guide du PFPDT, qui demande un refus visible pour les cookies non essentiels. C’est un choix de configuration, qui ne vaut pas règle générale. La page détaille aussi les traitements à l’étranger et les durées de conservation.
Sur les sites que je réalise, le même principe s’applique : une bannière pour les outils qui demandent un consentement, des traceurs qui attendent l’accord, un choix que le visiteur peut retirer. Le détail figure dans ce que je mets en place pour la confidentialité d’un site. Les textes, les prestataires, les pays et les durées de conservation se définissent avec chaque client.
Sources
- Loi fédérale sur la protection des données (LPD), RS 235.1, art. 6, 7, 16, 19 et 74, état le 7 juillet 2025, consultée le 6 octobre 2026.
- Ordonnance sur la protection des données (OPDo), RS 235.11, annexe 1, état le 1er décembre 2025, consultée le 6 octobre 2026.
- Loi fédérale contre la concurrence déloyale (LCD), RS 241, art. 3 al. 1 let. s et al. 2, état le 1er janvier 2025, consultée le 6 octobre 2026.
- Loi sur les télécommunications (LTC), RS 784.10, art. 45c, état le 1er juin 2026, consultée le 6 octobre 2026.
- PFPDT, Guide relatif aux traitements de données au moyen de cookies et de technologies similaires, version 1.1 du 6 octobre 2025 (PDF), ch. 2, 3.3.2, 3.5.2, 3.6, 3.9 et 3.10.1, consulté le 6 octobre 2026.
- PFPDT, « Mise à jour du guide sur les cookies », consulté le 6 octobre 2026.
- PFPDT, « Devoir d’informer », consulté le 6 octobre 2026.
- Règlement (UE) 2016/679 (RGPD), art. 3 et considérant 23, texte vérifié sur le dépôt de l’Office des publications de l’Union européenne le 6 octobre 2026.
- Eljadi WORKS, politique de confidentialité, mise à jour le 24 septembre 2026, consultée le 6 octobre 2026.